

Focus projets :
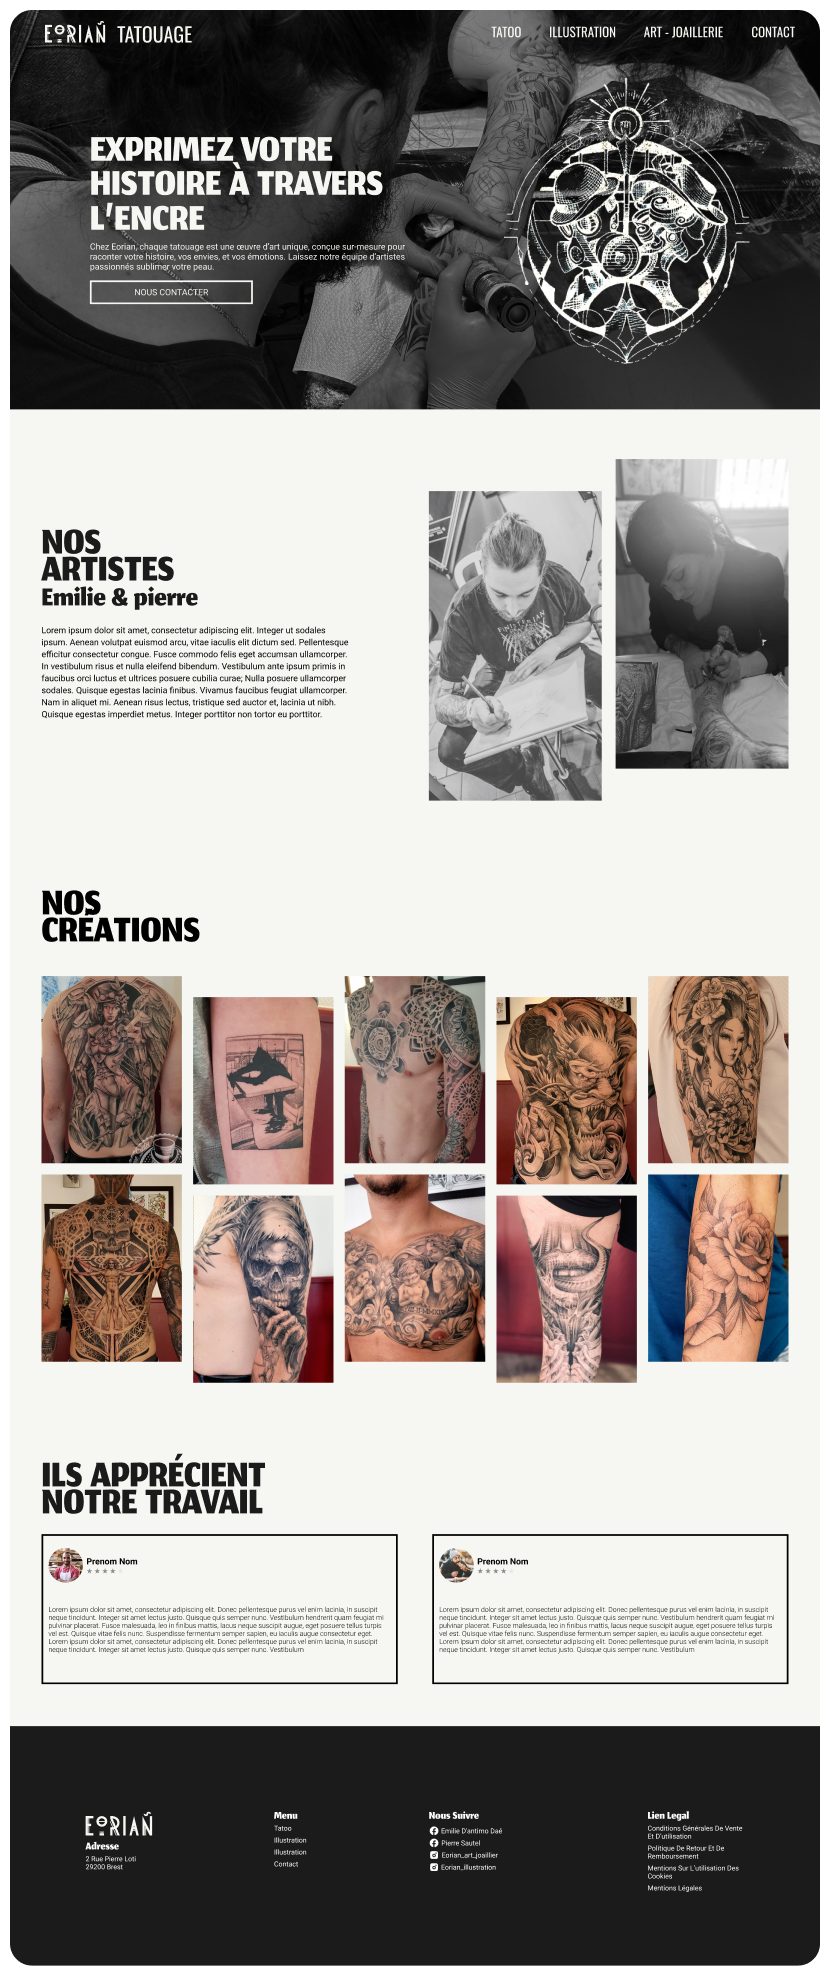
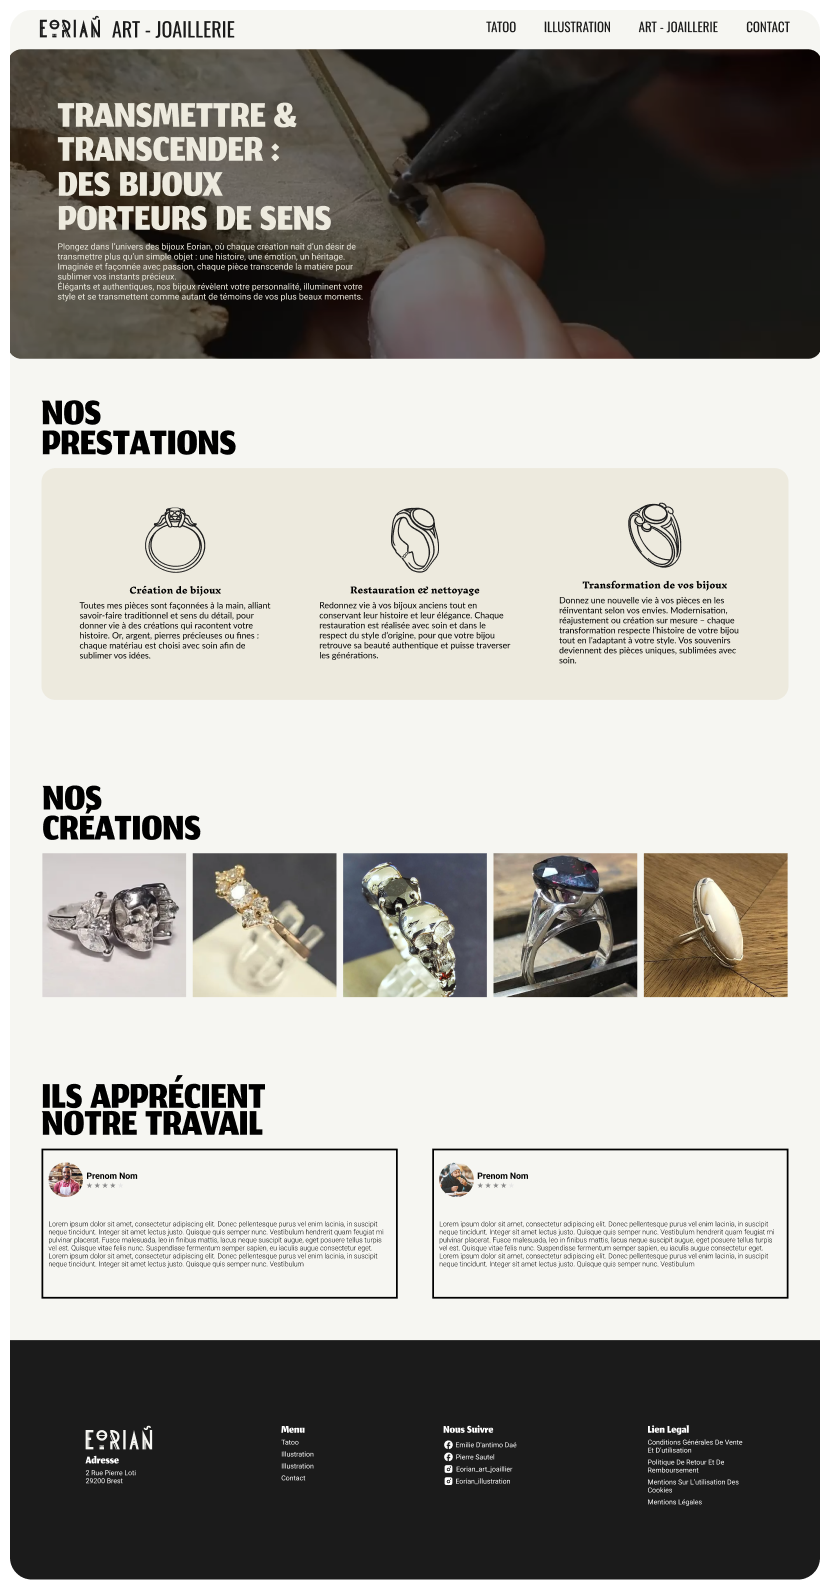
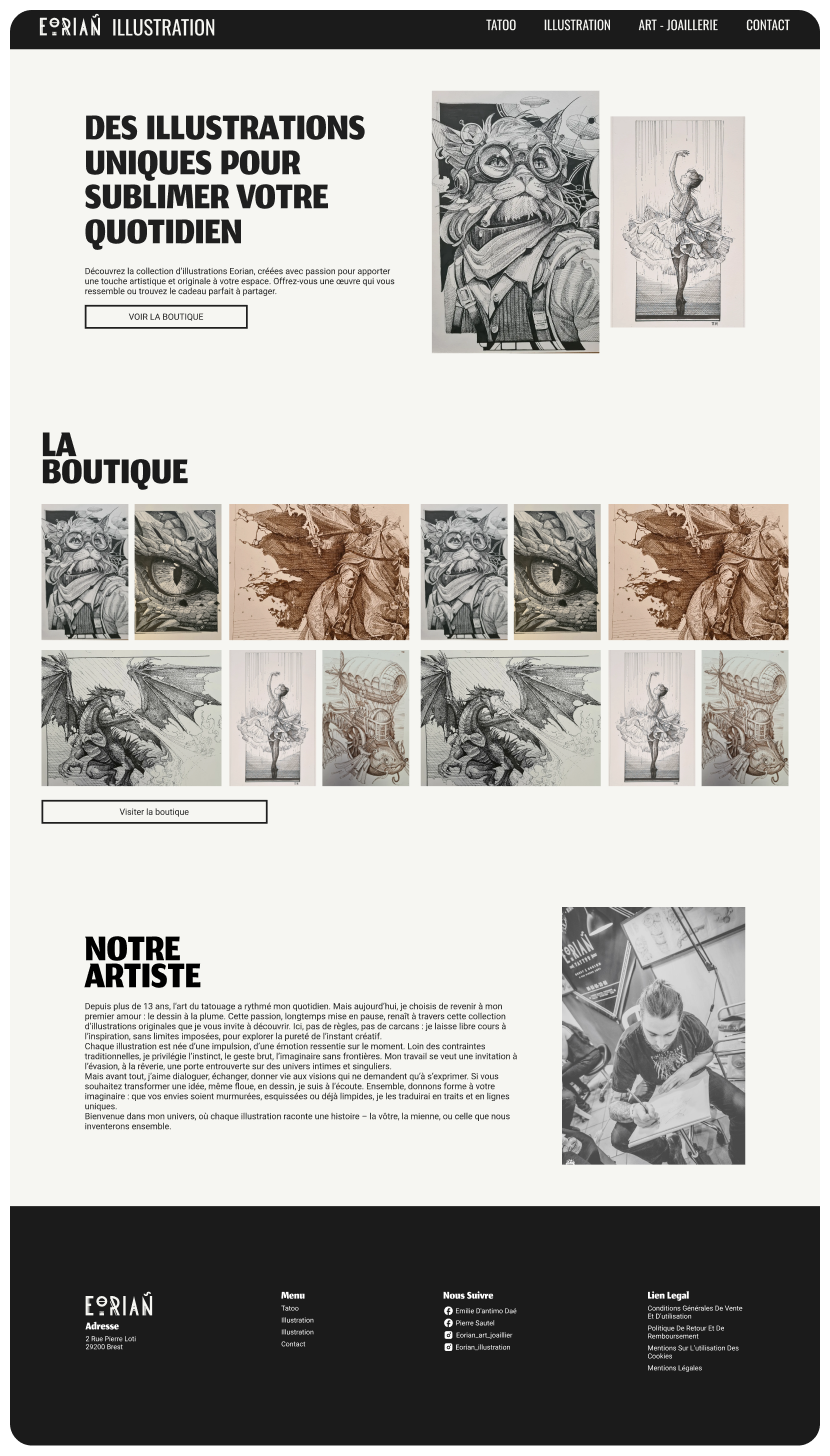
Eorian
Developement Fullstack d’un Ecommerce Rest API avec front en Vue
Architecture globale
Backend :
API REST Node.js/Express écrite en TypeScript, architecture en couches (Controllers, Services, Repositories, Entities) avec validations, sécurité renforcée et logs d’audit.
Frontend :
Application Vue 3 avec Pinia (gestion d’état) et Vue Router (navigation), pensée pour la performance et l’accessibilité.
Base de données :
PostgreSQL (schéma e-commerce : utilisateurs, rôles, produits, images, taxes, adresses, commandes, lignes de commande, sessions utilisateur).
Sécurité
- JWT signés et vérifiés (issuer, audience, expiration contrôlés)
- Argon2id pour le hachage des mots de passe
- Cookies httpOnly et politique sameSite adaptée à l’environnement
- Vérification des rôles sur les routes sensibles
- Validation stricte des entrées (DTO / validation côté serveur et côté client)
Parcours utilisateur (haut niveau)
- Inscription : validation client, envoi des données, création serveur avec hachage Argon2id, consentement RGPD enregistré.
- Connexion : vérification des identifiants, génération de session (stateless ou stateful), cookies sécurisés.
- Navigation : accès conditionnel aux pages selon rôle (client/admin) et statut d’authentification.
- Achat : navigation catalogue, gestion panier, passage de commande.
- Déconnexion : invalidation de session, nettoyage des cookies et de l’état local.
Principales fonctionnalités
Authentification et sessions hybrides
- Sessions stateless (courtes) via access token
- Sessions stateful (longues) via refresh token stocké côté serveur
- Cookies sécurisés (httpOnly, sameSite, secure selon l’environnement)
- Hachage des mots de passe avec Argon2id
Gestion des utilisateurs et rôles
- Création, consultation, suppression
- Rôles : administrateur et client
Catalogue produits
- Produits, images produits, taux de TVA
Commandes
- Création, consultation
- Filtrage par statut et par utilisateur
- Items de commande
Panier
- Items de panier (ajout, modification, suppression)
Contact
- Point d’entrée dédié aux messages entrants
Observabilité et traçabilité
- Logs détaillés
- Masquage des données sensibles
- Identifiants de requêtes
Découpage du dépôt
Eorian :
API backend (TypeScript, Express). Contient la configuration des routes, services métier, accès aux données, middlewares de sécurité, utilitaires (gestion des tokens/cookies, masquage, etc.).
Eorian-front :
Frontend (Vue 3, Vite). Contient la configuration du router, le store Pinia d’authentification, les composants UI (pages publiques, dashboards, gestion produits côté admin).
Documentation :
Dossiers et fichiers de conception (architecture, spécifications, UML, analyses techniques) situés à la racine.
Expérience développeur
- Typage strict et séparation claire des responsabilités pour faciliter l’évolution
- Patterns utilisés : Repository, Service, DTO, Factory, Singleton
- Qualimétrie et cohérence : linting/formatage automatisés, conventions de commit, tests unitaires et d’intégration (côté backend)
Roadmap (exemples)
- Renouvellement automatique de l’access token via refresh token côté client
- Tableau de bord avancé côté admin (statistiques, KPIs e-commerce)
- Paiements et intégrations externes (passerelle de paiement)
- Internationalisation (i18n) et accessibilité renforcée (a11y)
Une version WordPress du projet a été fournie au client pendant le développement du site.
Nos évaluations client
Ne nous croyez pas sur parole, faites confiance à nos clients

Phragmite aquatique
Nous travaillons avec Alwin depuis plusieurs années pour la gestion de notre site dédié au Phragmite aquatique. Son accompagnement technique et sa disponibilité sont précieux pour maintenir le site à jour et sensibiliser efficacement.

Sven Leveques
Il a créé un site pour vendre mes photographies et il est vraiment très beau. J'ai pu présenter mes œuvres de manière professionnelle.

Aurélie
Alwin a intégré mon site avec WordPress et j'en suis très satisfaite. Il a été très professionnel et a répondu à toutes mes questions.

Tom
J'ai confié à Alwin la refonte de mon site professionnel. Le résultat final est à la hauteur de mes attentes, solide et esthétique.

Léa Moreau
Le design est moderne et la navigation facile. J'ai pu augmenter ma visibilité en ligne et attirer de nouveaux clients.
